
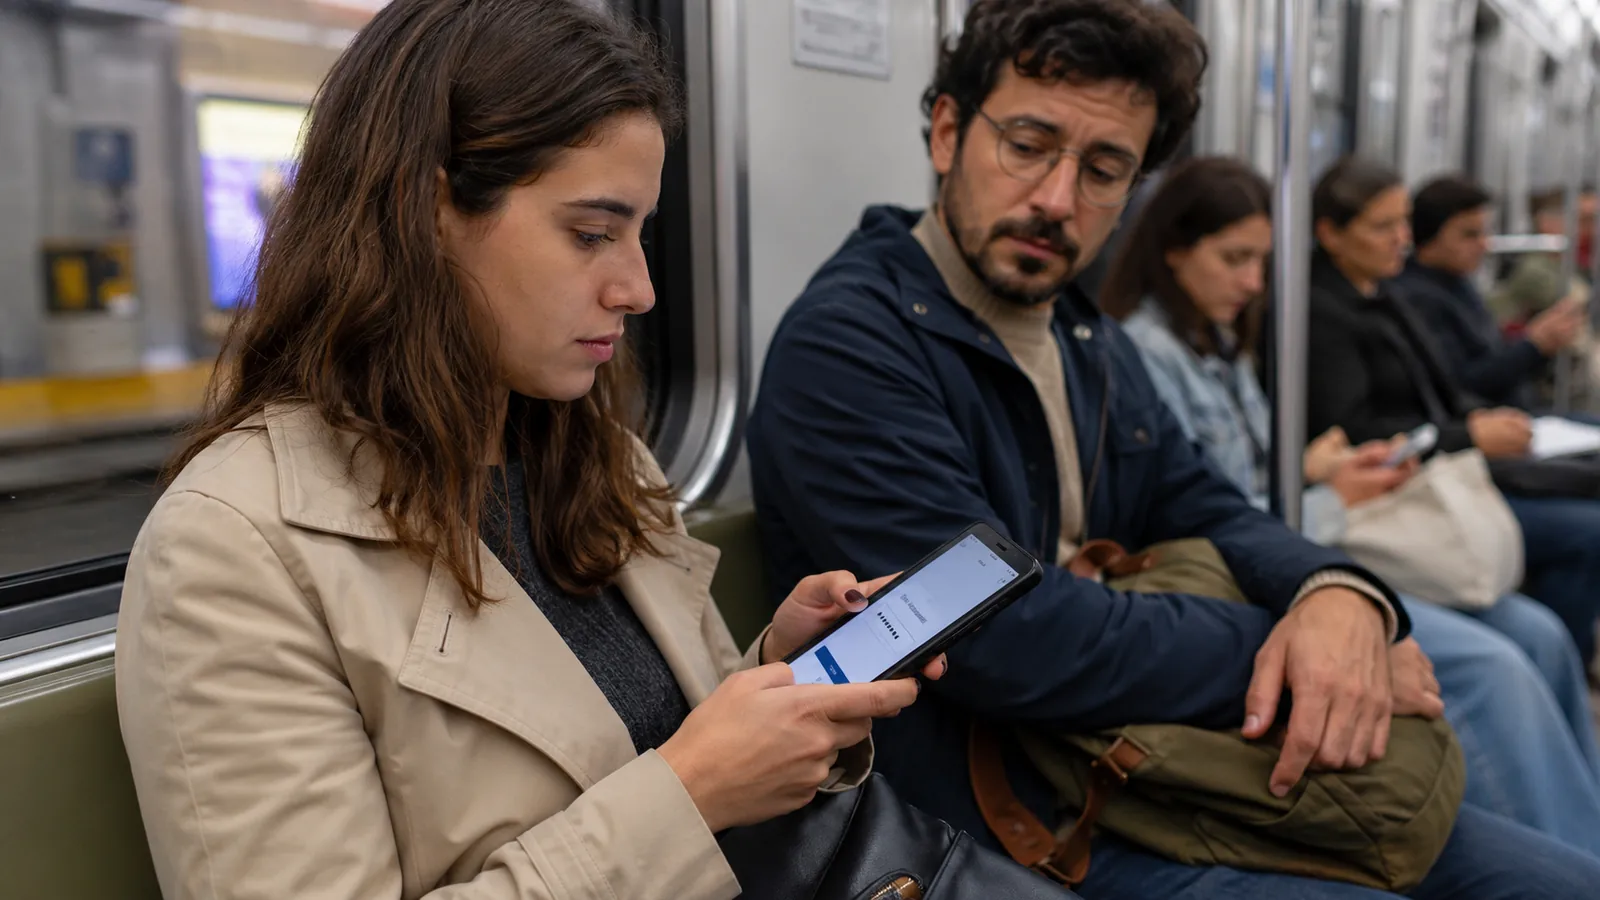
MFA reduce riesgo, pero no elimina sesiones robadas, recuperación débil ni engaños.
La autenticación multifactor agrega una barrera importante porque exige más de una prueba de identidad. Pero no convierte una cuenta en invulnerable.
Qué suele bloquear
El escenario clásico de contraseña robada: alguien conoce el secreto, pero no posee el segundo factor.
Qué puede seguir fallando
- Sesiones ya autenticadas que son robadas.
- Recuperación de cuenta basada en preguntas o soporte débil.
- Fatiga de notificaciones y engaño al usuario.
- Dispositivo comprometido.
- Permisos excesivos una vez obtenido el acceso.
MFA es un control dentro de un sistema de identidad. La seguridad real depende también de recuperación, sesiones, privilegios, monitoreo y respuesta.
Un caso para situar el problema
Un trabajador tiene MFA activado, pero recibe una solicitud de aprobación que no inició. Como cree que corresponde a un aviso de mantenimiento, la acepta. En otro caso, el atacante no intenta entrar de nuevo, sino reutilizar una sesión ya abierta.
Qué permite comprender este caso
El segundo factor protege una parte del inicio de sesión. La resistencia al phishing, las sesiones, los permisos y los procedimientos de recuperación siguen siendo superficies de riesgo.
La consecuencia práctica
Conviene combinar factores resistentes al phishing cuando sea viable, revisión de sesiones, alertas y canales sencillos para reportar intentos sospechosos.